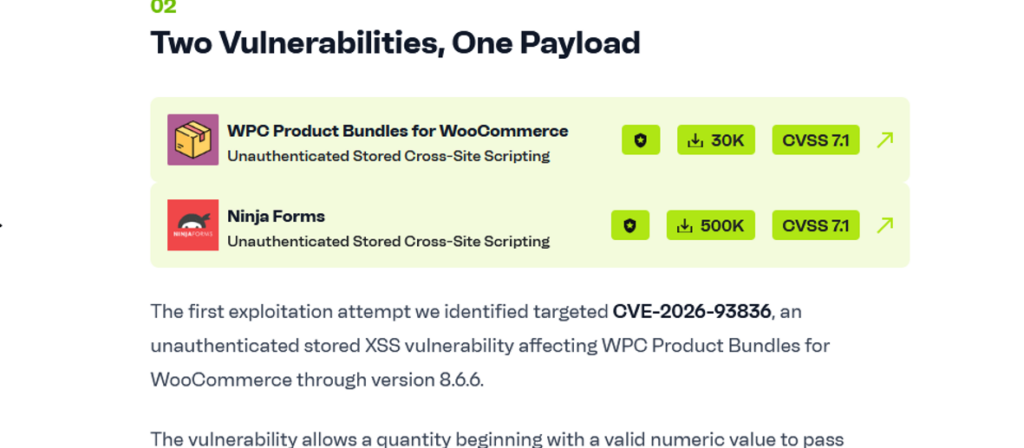
🌐WordPress 外掛漏洞遭利用:XSS 不只竄改頁面,更可能變成持續入侵管道資安訊息 / 作者: YRLin / 2026 年 10 月 27 日 🌐WordPress 外掛漏洞遭利用:XSS 不只竄改頁面,更可能變成持續入侵管道資安業者 Patchstack 發現,攻擊者正利用兩款 WordPress 外掛的跨網站指令碼(Cross-Site Scripting, XSS)漏洞,將惡意 JavaScript 植入訂單資料或表單提交內容。當網站管理員登入後檢視資料,惡意程式即可能被觸發,進一步建立隱藏管理帳號、後門與檔案管理工具。 📌重點摘要 Ninja Forms 與 WPC Product Bundles for WooCommerce 兩款外掛遭攻擊者利用,合計影響網站規模超過 50 萬個以上。本次攻擊重點不只是 XSS(Cross-Site Scripting,跨網站指令碼)本身,而是攻擊者利用管理員操作流程,將一次性漏洞轉化為持續性存取(persistent access)。攻擊者會透過惡意 JavaScript 安裝惡意外掛,並建立管理員帳號、隱藏登入管道與檔案管理工具,使網站即使刪除原外掛,仍可能被持續控制。兩項漏洞分別為 CVE-2026-94504 與 CVE-2026-93836,CVSS 評分皆為 7.2,已分別於 Ninja Forms 3.15.4 與 WPC Product Bundles 8.6.7 修補。此事件顯示,網站攻擊面(attack surface)不只來自核心系統,也包含表單、電商、外掛與管理後臺工作流程。 🛡️TSC 德欣寰宇建議 立即盤點 WordPress 外掛版本,優先更新 Ninja Forms 至 3.15.4 以上、WPC Product Bundles 至 8.6.7 以上。檢查網站是否存在異常管理員帳號、未知外掛、可疑登入入口與新增檔案,避免只更新外掛卻未清除既有後門。將 WordPress 外掛納入弱點管理(vulnerability management)與供應鏈風險管理(supply chain risk management),定期檢查外掛來源、更新頻率與權限需求。 🎯結論 企業應將網站外掛視為正式攻擊面管理的一部分,並把更新、帳號檢查、後門清查與權限控管納入同一套治理流程。 📖原文出處:https://reurl.cc/EYv9og📩 TSC德欣寰宇服務信箱:service@tsc-tech.com🖼️圖片來源:Patchstack#WordPress安全#XSS #TSC#德欣寰宇#資安顧問服務 本篇內容同步發布至以下各社群平台,歡迎點擊瀏覽與追蹤 Facebook Instagram Linkedin Threads 想接收的最新消息與電子報嗎?請留下您的聯絡資訊,我們將不定期與您分享重要的最新資訊! 姓名 電子郵件信箱 隱私權聲明