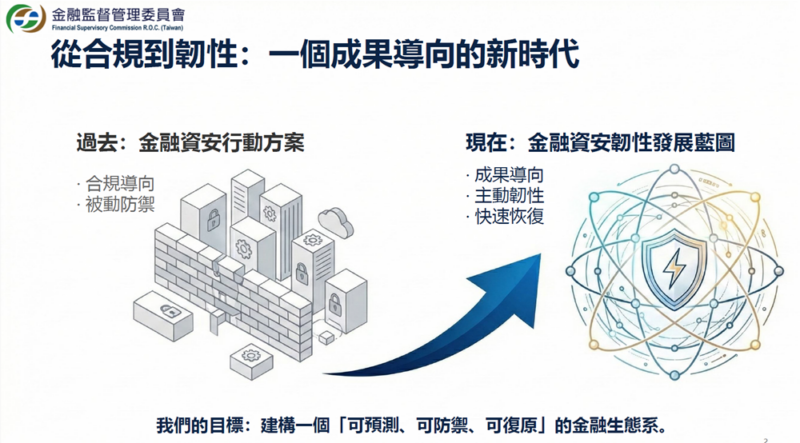
🏦【資安治理】金管會建構金融資安韌性發展藍圖資安政策, 資安訊息 / 作者: YRLin / 2026 年 10 月 27 日 🏦【資安治理】金管會建構金融資安韌性發展藍圖 金管會發布「金融資安韌性發展藍圖」,因應AI人工智慧、量子運算及新網路攻擊等所帶來的資安風險,並推動金融業後量子密碼遷移。政策重點在經營階層資安治理與問責、推動資安左移及零信任架構,並提升資安監控,事件應變與營運快速復原能力,強化金融業整體資安韌性。 📌重點摘要 金融資安監理朝向韌性導向:以「可預測、可防禦、可復原」為目標,強化面對網路攻擊及營運中斷時的快速回應與復原能力,降低金融服務中斷的影響。提早評估後量子密碼PQC遷移:發布「金融業後量子密碼遷移參考指引」,協助金融機構及早評估量子運算風險及遷移需求。強化AI系統資安風險管理:因應AI模型帶來新型態威脅,推動AI系統安全防護與檢測,將AI特有風險納入資安管理制度。落實資安治理與零信任架構:強化經營階層資安責任,推動資安左移、安全納入設計及零信任架構,提升金融服務防護能力。強化資安監控及營運持續能力:推動SOC資安監控中心、威脅分析及組態管理,透過人才培育與攻防演練,提升事件通報應變及營運復原能力。 🛡️TSC 德欣寰宇建議 可參考金管會「金融資安韌性發展藍圖」,強化關鍵系統及供應鏈風險管理,及早評估後量子密碼遷移及AI安全防護,結合零信任、資安左移、SOC監控與應變演練,提升金融服務持續營運與快速復原能力。 📖原文出處:https://reurl.cc/3ylEEO📩服務信箱:service@tsc-tech.com🖼️圖片來源:金管會 🔗延伸參考:金融資安韌性發展藍圖:https://reurl.cc/VnvOOb金融業應對AI攻擊的挑戰與策略建議:https://reurl.cc/aEjmaG #PQC#AI#TSC#資安顧問服務 本篇內容同步發布至以下各社群平台,歡迎點擊瀏覽與追蹤 Facebook Instagram Linkedin Threads 想接收的最新消息與電子報嗎?請留下您的聯絡資訊,我們將不定期與您分享重要的最新資訊! 姓名 電子郵件信箱 隱私權聲明