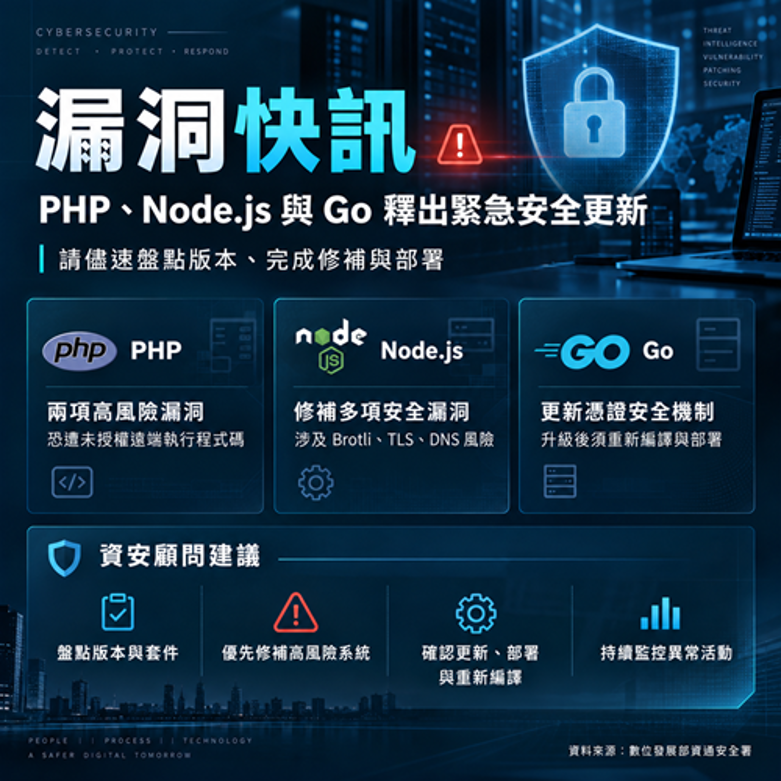
🔐【漏洞快訊】PHP、Node.js 與 Go 爆高風險漏洞!資安署籲企業儘速修補資安事件, 資安訊息 / 作者: YRLin / 2026 年 10 月 27 日 圖片來源:AI輔助生成 🔐【漏洞快訊】PHP、Node.js 與 Go 爆高風險漏洞!資安署籲企業儘速修補 數位發展部資通安全署於10月21日陸續釋出PHP、Node.js 與 Go緊急安全更新,涉及遠端程式碼執行、TLS 憑證驗證繞過及憑證信任鏈等安全風險。由於三項技術廣泛應用於機關和企業網站、後端服務與系統開發,資安署呼籲儘速盤點系統,完成安全修補與部署。 🔎五大重點一次掌握 1️⃣ PHP 爆兩項重大漏洞,CVSS 評分達 9.2PHP 修補 CVE-2026-109618 與 CVE-2026-109619 兩項重大漏洞,攻擊者可能在未經身分驗證的情況下遠端執行任意程式碼,對網站及伺服器安全構成嚴重威脅。2️⃣ Node.js 修補 10 項漏洞,防範遠端攻擊本次更新包含 4 項高風險漏洞,其中 CVE-2026-111497 涉及 Brotli 解碼器記憶體越界寫入問題,可能導致遠端程式碼執行;其他漏洞則涉及 TLS 憑證驗證及 DNS 解析安全。3️⃣ Go 更新憑證信任機制,降低中間人攻擊風險因應憑證授權中心私鑰外洩事件,Go 官方更新受影響憑證的攔截機制,以降低中間人攻擊(MitM)風險。開發團隊除更新 Go 工具鏈外,更須重新編譯並部署既有應用程式,才能使相關防護機制生效。4️⃣企業網站及應用系統均可能受影響PHP 廣泛應用於 WordPress、Drupal、Joomla 等內容管理系統;Node.js 常見於 API 伺服器及微服務架構;Go 則廣泛應用於後端服務。企業應同步盤點伺服器、應用程式及容器映像檔,避免遺漏潛在風險。5️⃣緊急更新官方釋出安全修復版,應儘速完成修補PHP: 8.2.35、8.3.36、8.4.27、8.5.12;Node.js: 22.23.4、24.22.1、26.12.1;Go: 1.26.10、1.27.3;企業應依原廠公告確認適用版本,並完成更新、測試及重新部署。 🛡️TSC 德欣寰宇建議 建議儘速盤點 PHP、Node.js 及 Go 軟體使用版本,優先修補高風險漏洞,確認更新與部署完成,並持續監控異常活動,降低資安與營運風險。若發生資安事件,公務機關及特定非公務機關應依《資通安全事件通報應變及演練辦法》辦理通報應變;一般企業則應依適用法規及內部規範,並得參考資安署發布的《資安事件應變處理行動指引》,落實事件、應變及復原作業。 📖資料來源:數位發展部資通安全署|最新消息:https://reurl.cc/279v6X ⚠️資安事件通報應變辦法及指引📌資通安全事件通報應變及演練辦法:https://law.moj.gov.tw/LawClass/LawAll.aspx?pcode=A0030305📌資安事件應變處理行動指引:https://moda.gov.tw/ACS/press/news/press/20288 🔗官方公告PHP Brotli:https://reurl.cc/NOMDV5nodejs :https://reurl.cc/zOa7z0Go:https://go.dev/dl/ 📩 TSC德欣寰宇服務信箱:service@tsc-tech.com #PHP #NodeJS # Go#TSC#資安顧問服務 本篇內容同步發布至以下各社群平台,歡迎點擊瀏覽與追蹤 Facebook Instagram Linkedin Threads 想接收的最新消息與電子報嗎?請留下您的聯絡資訊,我們將不定期與您分享重要的最新資訊! 姓名 電子郵件信箱 隱私權聲明