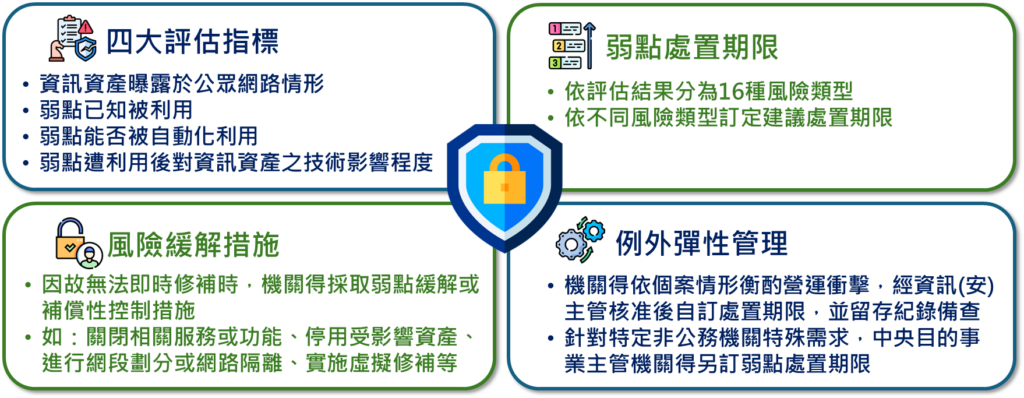
🚨 【風險處置】各機關基於風險導向之弱點處置期限評估指引資安政策, 資安法規, 資安訊息 / 作者: YRLin / 2026 年 11 月 20 日 因應AI人工智慧技術快速發展,攻擊者可藉由自動化工具與攻擊腳本,加速漏洞探測及利用,使弱點從揭露到遭受攻擊的時間縮短。為強化資安弱點管理,資安署訂定《各機關基於風險導向之弱點處置期限評估指引》,依資訊資產對外網路曝露情形、弱點是否已遭利用、能否被自動化利用及技術影響程度四項指標。 📌重點摘要 1.採用風險導向弱點管理不以弱點嚴重程度判斷處置順序,而是綜合資訊資產曝露情形、已知利用情況、自動化利用能力及技術影響程度,評估處置期限。2.將自動化利用納入評估指標若弱點可透過自動化方式完成偵察、武器化、傳遞及利用等攻擊,應提高關注,避免攻擊者利用工具快速擴大攻擊範圍。3.依風險訂定弱點處置期限參考四項評估指標16種風險類型,處置期限對應3天、14天、6天或待下次系統更新等,其中高風險組合須於3天內完成處置。4.建立弱點修補優先順序處置期限自知悉弱點當日起算,以日曆天計之,應依風險變化重新評估處置期限,得依CVSS、EPSS指標安排修補優先順序。弱點利用後之影響程度機關弱點遭利用後,對機關資訊資產所造成的影響分兩種控制,包括完全控制及部分控制。 🛡️TSC 德欣寰宇建議 隨著人工智慧技術與自主式AI代理的快速演進,攻擊者利用自動化攻擊腳本快速掃描目標、識別弱點並嘗試利用,大幅縮短企業的防禦應變時間。建請各機關及企業針對優先關注並積極處理可自動化、已知遭利用及對外曝露的弱點。鑑於現今威脅情勢嚴峻,建議立即啟動檢視弱點風險、識別風險等級,如存在前述弱點應盡速安排修補作業,因實務限制無法於短期內修補者,應立即採取隔離、存取限制或虛擬修補等緩解措施,並持續監控異常活動,降低遭受大規模自動化攻擊的風險。 📖資料來源:https://reurl.cc/vGlbpe🔗各機關基於風險導向之弱點處置期限評估指引:https://reurl.cc/beLbrd📩 TSC德欣寰宇服務信箱:service@tsc-tech.com🖼️圖片來源:數位發展部資通安全署 #弱點管理#自動化攻擊#AI代理#TSC#資安顧問 本篇內容同步發布至以下各社群平台,歡迎點擊瀏覽與追蹤 Facebook Instagram Linkedin Threads 想接收的最新消息與電子報嗎?請留下您的聯絡資訊,我們將不定期與您分享重要的最新資訊! 姓名 電子郵件信箱 隱私權聲明