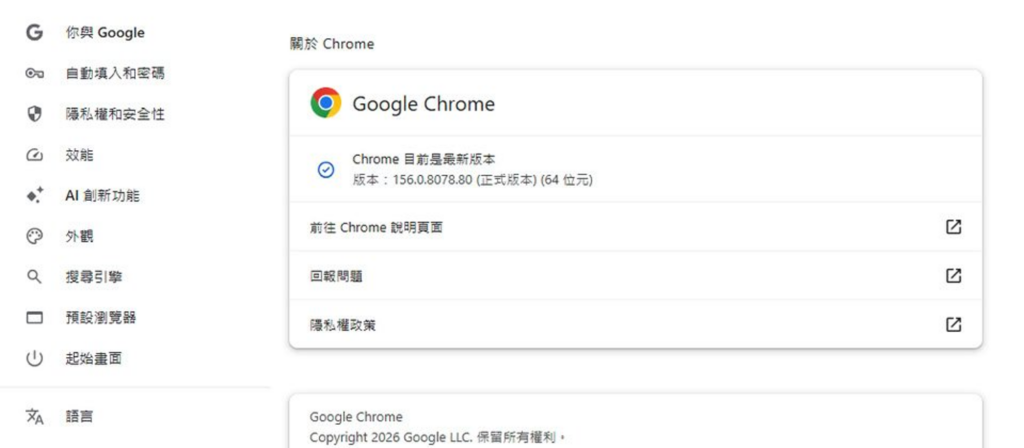
📜 Chrome 156 修補 21 項漏洞:瀏覽器已成企業端點的高頻攻擊面資安訊息 / 作者: YRLin / 2026 年 11 月 10 日 📜 Chrome 156 修補 21 項漏洞:瀏覽器已成企業端點的高頻攻擊面 Google 針對 Chrome 156 發布安全更新,修補 21 項資安漏洞,其中包含 1 項重大風險漏洞。這起事件的核心不只是「瀏覽器要更新」,而是企業日常使用的網頁、郵件連結與雲端服務,持續構成高頻且難以完全隔離的用戶端攻擊面(Client-side Attack Surface)。 📌重點摘要 本次修補涵蓋 21 項漏洞,多數被評為高風險,受影響版本涉及 Windows、macOS、Linux 與 Android 平臺。重大漏洞 CVE-2026-76024 位於 MediaStream 元件,攻擊者可能透過特製 HTML 網頁,遠端讀取瀏覽器沙箱(Sandbox)內的記憶體內容。漏洞類型以記憶體損毀(Memory Corruption)為主,另包含釋放後使用(Use After Free)、輸入驗證不當(Improper Input Validation)、整數溢位(Integer Overflow)及越界讀取(Out-of-Bounds Read)。此事件並非人工智慧(Artificial Intelligence, AI)或提示注入(Prompt Injection)案例;但同樣反映企業必須將「使用者互動內容」納入整體攻擊面管理,而非僅依賴邊界防護。 🛡️TSC 德欣寰宇建議 定期盤點瀏覽器版本,依漏洞風險訂定修補時限(Patch SLA),優先處理重大及高風險漏洞。透過端點管理(Endpoint Management)機制,集中部署安全更新、追蹤修補狀態,避免企業持續使用存在已知漏洞的瀏覽器版本。針對高風險使用情境,評估導入瀏覽器隔離(Browser Isolation)、網址過濾及惡意內容偵測,降低網頁攻擊風險。 🎯結論 瀏覽器漏洞治理不應只由使用者自行更新。企業應明確界定 IT、資安與業務單位的責任邊界,將版本控管、端點可視性與高風險瀏覽行為納入持續性風險管理,才能降低單一網頁內容演變為企業入侵破口的可能性。 📖原文出處:https://reurl.cc/1lRA8Y📩 TSC德欣寰宇服務信箱:service@tsc-tech.com🖼️ 圖片來源:ithome #Chrome漏洞 #端點安全 #TSC #德欣寰宇 #資安顧問服務 本篇內容同步發布至以下各社群平台,歡迎點擊瀏覽與追蹤 Facebook Instagram Linkedin Threads 想接收的最新消息與電子報嗎?請留下您的聯絡資訊,我們將不定期與您分享重要的最新資訊! 姓名 電子郵件信箱 隱私權聲明